Adli Bilişim Programları
Adli Bilişim Programları: Hangi İnceleme İçin Hangi Yazılım?
Adli bilişim incelemesi tek bir programla yapılmaz. Disk imajı almak, telefondan veri çıkarmak, bellek ya da ağ kaydını incelemek ve iletişim kayıtlarını (HTS) analiz etmek ayrı yazılımlar ister. Bu rehberde inceleme türüne göre yaygın kullanılan adli bilişim programlarını ve her birinin ne işe yaradığını özetliyoruz; iletişim kayıtları için geliştirdiğimiz HTS Intel'in bu zincirdeki yerini de açıkça belirtiyoruz.
Disk imajı ve dosya sistemi incelemesi
Bilgisayar ve depolama birimlerinde önce delilin değiştirilmeden kopyası (imaj) alınır ve hash değeriyle doğrulanır; inceleme bu kopya üzerinde yapılır.
- FTK Imager: imaj alma ve imajı önizleme için yaygın kullanılan ücretsiz araç
- Autopsy (The Sleuth Kit): açık kaynak dosya sistemi, silinmiş dosya ve zaman çizelgesi analizi
- EnCase Forensic, X-Ways Forensics: kapsamlı ticari disk inceleme ve raporlama yazılımları
Mobil cihaz incelemesi
Telefonlardan rehber, mesajlaşma uygulamaları, konum ve medya verisi çıkarmak için özel donanım ve yazılımlar kullanılır.
- Cellebrite UFED / Physical Analyzer: mobil veri çıkarma ve analiz
- Oxygen Forensic Detective: mobil cihaz, bulut ve uygulama verisi analizi
- Magnet AXIOM, Belkasoft X: bilgisayar, mobil ve bulut verisini tek ekranda inceleme
Bellek ve ağ incelemesi
- Volatility: bellek (RAM) imajı analizi için açık kaynak çatı
- Wireshark: ağ trafiği kaydının (PCAP) incelenmesi
- IP, port ve CGNAT kayıtları: internet erişim kayıtlarından kullanıcı tespiti
İletişim kayıtları (HTS) incelemesi: HTS Intel
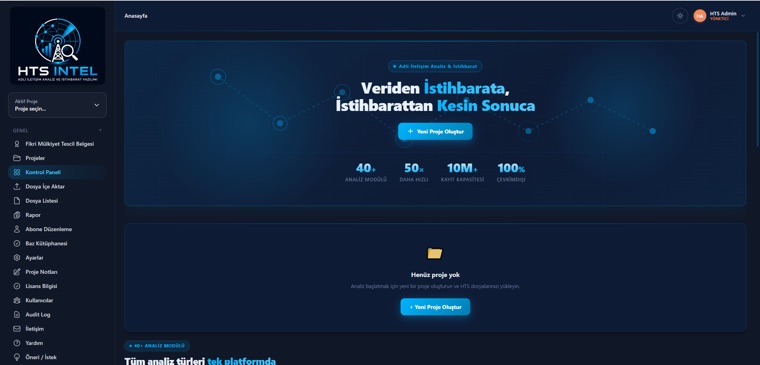
İletişimin tespiti kayıtları cihazdan değil, Siber Güvenlik Başkanlığı (eski adıyla BTK) aracılığıyla operatörlerden gelir; inceleme konusu kimin kiminle, ne zaman, nereden ve hangi cihazla iletişim kurduğudur. HTS Intel bu kayıtlar için geliştirilmiş yerli bir adli bilişim programıdır: cihazdan veri çıkarmaz, imaj almaz; HTS, abone, IMEI ve baz verisini analiz edip bilirkişi raporuna dönüştürür.
- HTS, abone, IMEI ve baz dosyalarını otomatik tanıma ve birleştirme
- İrtibat, ortak irtibat ve hedefler arası iletişim analizleri
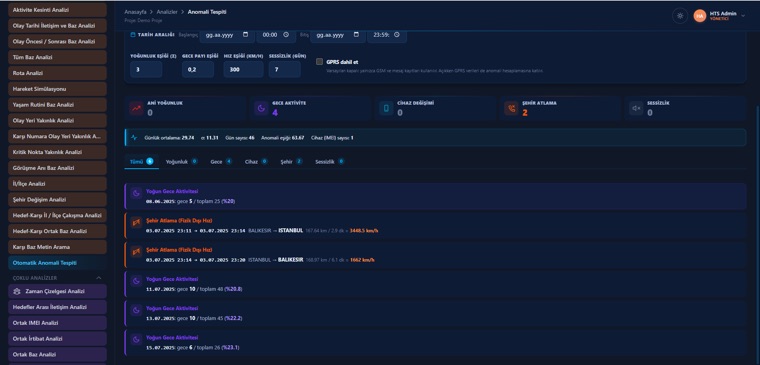
- Ortak baz, görüşme anı baz, olay yeri yakınlığı ve şehir değişimi analizleri
- IMEI ve cihaz sorgulama, aynı cihazda kullanılan hatların tespiti
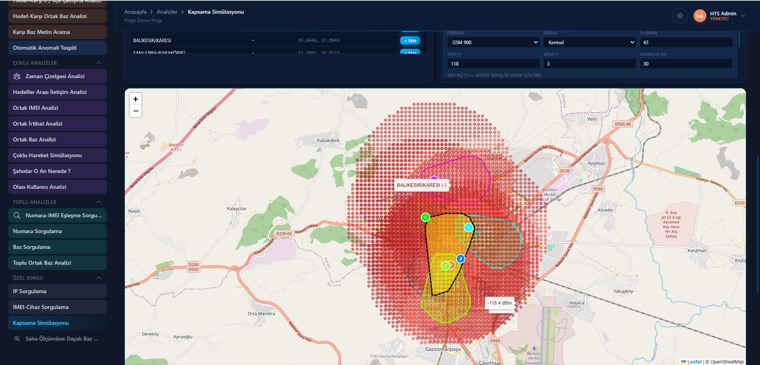
- Hareket simülasyonu, rota ve kapsama alanı haritaları, KML dışa aktarma
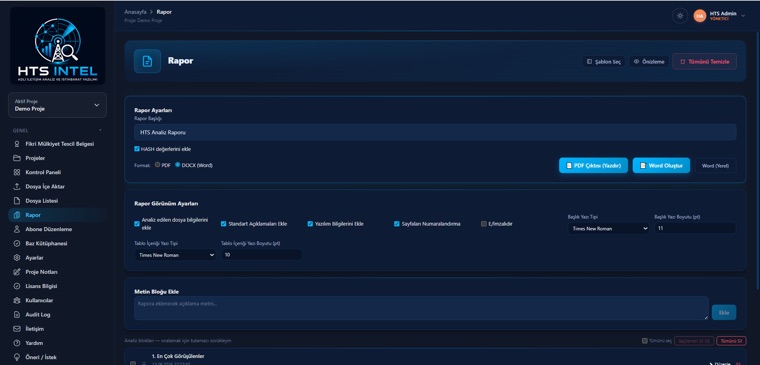
- Otomatik anomali tespiti, zaman çizelgesi ve tek tıkla PDF/Word bilirkişi raporu
Program seçerken dikkat edilecekler
- Delil bütünlüğü: kaynak verinin değiştirilmemesi, hash ve işlem kaydı
- Tekrarlanabilirlik: aynı veriyle aynı sonucun alınabilmesi
- Raporlama: bulgunun yöntemiyle birlikte mahkemeye sunulabilmesi
- Gizlilik: verinin incelemeyi yapan kişinin bilgisayarından çıkmaması
- Türkçe destek ve yerel dosya biçimlerine uyum
Sıkça sorulan sorular
En çok kullanılan adli bilişim programları hangileri?
İnceleme türüne göre değişir: disk incelemesinde FTK Imager, Autopsy, EnCase ve X-Ways; mobil incelemede Cellebrite, Oxygen Forensic, Magnet AXIOM ve Belkasoft; bellek ve ağ incelemesinde Volatility ve Wireshark yaygındır. İletişim kayıtları (HTS) için HTS Intel gibi HTS'e özel programlar kullanılır.
Ücretsiz adli bilişim programı var mı?
Evet. FTK Imager, Autopsy, Volatility ve Wireshark ücretsiz ya da açık kaynaktır. HTS Intel ise 24 saat ücretsiz denenebilir.
HTS Intel telefon ya da disk imajı alır mı?
Hayır. HTS Intel iletişim kayıtlarının (HTS/CDR, abone, IMEI, baz) analizine odaklanır. Cihaz imajı ve veri kurtarma için bu işlere özel adli bilişim araçları kullanılır.
Adli bilişim programlarını kimler kullanır?
Bilirkişiler, adli bilişim uzmanları, kolluk birimleri, avukatlar ve kriminal danışmanlık büroları kullanır.